セキュリティ基礎編・第1回
情報セキュリティの3要素(CIA)
この動画は、順次公開します
ひとことで言うと
情報セキュリティとは、情報を、見られない、書き換えられない、使えなくならない、という状態に保つことです。
異動してきたら、最初に確かめること
チェックは、このスマートフォンのブラウザに保存されます。
解説(テキスト版)
はじめに
情シスには、こんな相談が届きます。システムが止まったのですが、これはセキュリティの問題ですか、それとも、ただの故障ですか、と聞かれる。
あるいは、提案書に、機密性、完全性、可用性を確保します、と書いてある。この3つは、何が違うんですか、と聞かれる。
どちらも、情報セキュリティの、いちばん基本の考え方が分かっていないと、答えられません。私も最初は、言葉だけを覚えていました。
今日から、セキュリティ基礎編です。第1回は、情報セキュリティの3つの要素、CIAをお話しします。
一言で言うと
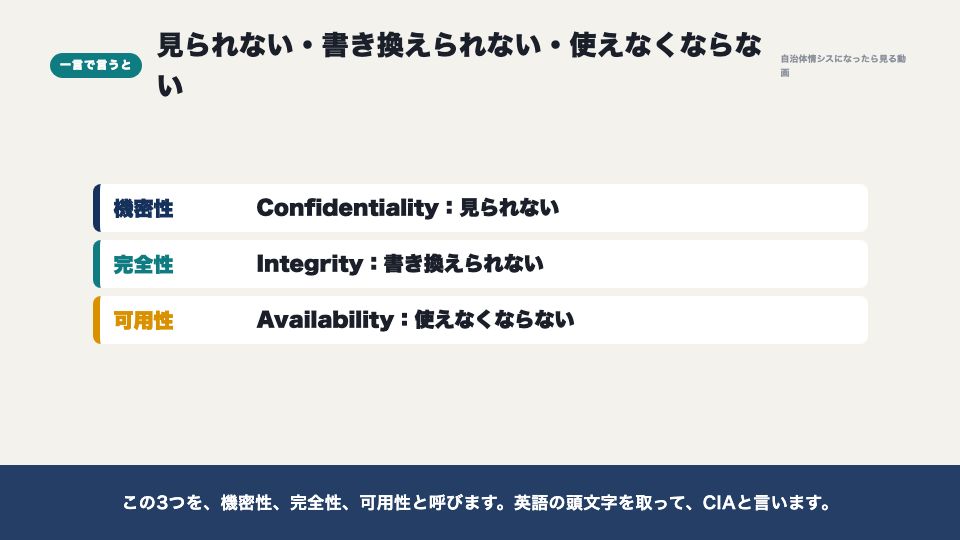
先に、一言でまとめます。情報セキュリティとは、情報を、見られない、書き換えられない、使えなくならない、という状態に保つことです。
この3つを、機密性、完全性、可用性と呼びます。英語の頭文字を取って、CIAと言います。
基礎編のどこか
セキュリティ基礎編は、製品の話に入る前に、考え方と言葉をそろえる編です。
このあとのセキュリティ編で出てくる、ファイアウォールや、ゼロトラストの製品は、この3つのどれを守るためのものなのか、で整理できます。
ですから、今日の話は、シリーズ全体の物差しになります。
機密性
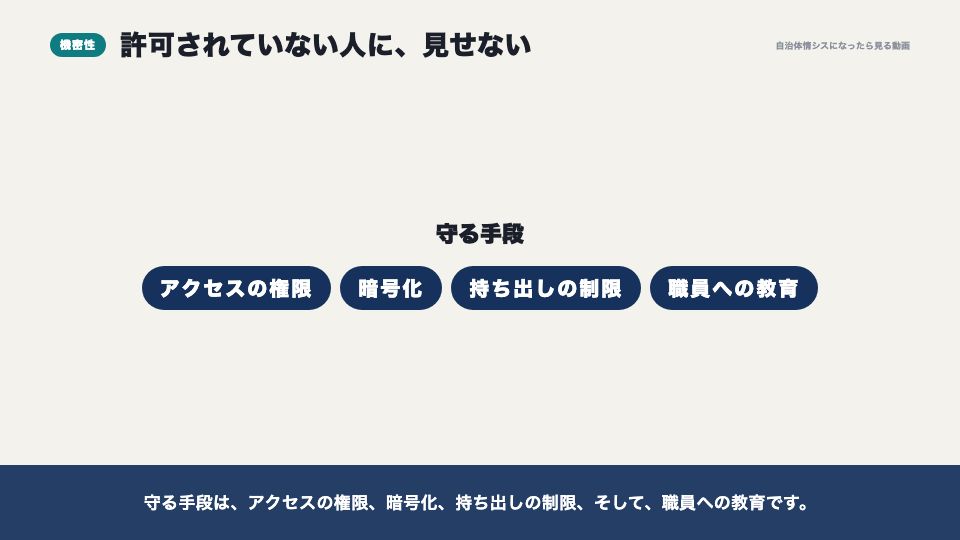
一つ目は、機密性です。許可されていない人に、情報を見せない、使わせない、という性質です。
自治体でいえば、住民の個人情報や、マイナンバーを含む特定個人情報が、代表です。見るべき人だけが見られる状態を、保ちます。
損なわれる例は、メールの誤送信、書類やUSBメモリの紛失、権限のない人が見られるフォルダ、不正アクセスなどです。
守る手段は、アクセスの権限、暗号化、持ち出しの制限、そして、職員への教育です。
完全性
二つ目は、完全性です。情報が、正確で、欠けていない状態を保つ、という性質です。
台帳の数字が、いつの間にか書き換わっている。入力のミスで、違う人の情報が入っている。ファイルが壊れて、開けない。これらは、完全性が損なわれた状態です。
ここで大事なのは、悪意のある改ざんだけではない、という点です。うっかりした入力ミスや、操作の誤りでも、完全性は損なわれます。
守る手段は、書き換えられる人の限定、操作の記録、バックアップ、そして、入力内容の確認や、電子署名です。
可用性
三つ目は、可用性です。必要なときに、使いたい人が、情報やシステムを使える、という性質です。
窓口の端末が動かない。コンビニで証明書が出ない。電子申請が受け付けられない。これらは、可用性が損なわれた状態です。
原因は、機器の故障、停電、災害、そして、ランサムウェアのような攻撃もあります。ファイルが暗号化されて、使えなくなるからです。
守る手段は、機器の冗長化、バックアップと復旧の練習、電源の備え、そして、止まったときの連絡の手順です。運用編でお話ししたことは、多くが、この可用性につながっています。
3つは引っ張り合う
この3つは、同時に最大にするのが難しい、という点も大事です。互いに引っ張り合うことがあるからです。
たとえば、機密性を高めようとして、認証を厳しくしすぎると、使いたい人が使えなくなり、可用性が下がります。
逆に、可用性を高めようとして、バックアップを何か所にも置くと、情報の置き場所が増えて、機密性を守る場所も増えます。
だから、すべてを最高の強さで守る、のではなく、その情報にとって、どれがいちばん大事かを考えます。住民の個人情報なら機密性、住民への通知のシステムなら可用性、というように、重みが変わります。
3要素のほかに
国際規格のISO/IEC 27000の用語の定義では、情報セキュリティは、機密性、完全性、可用性を維持すること、とされています。
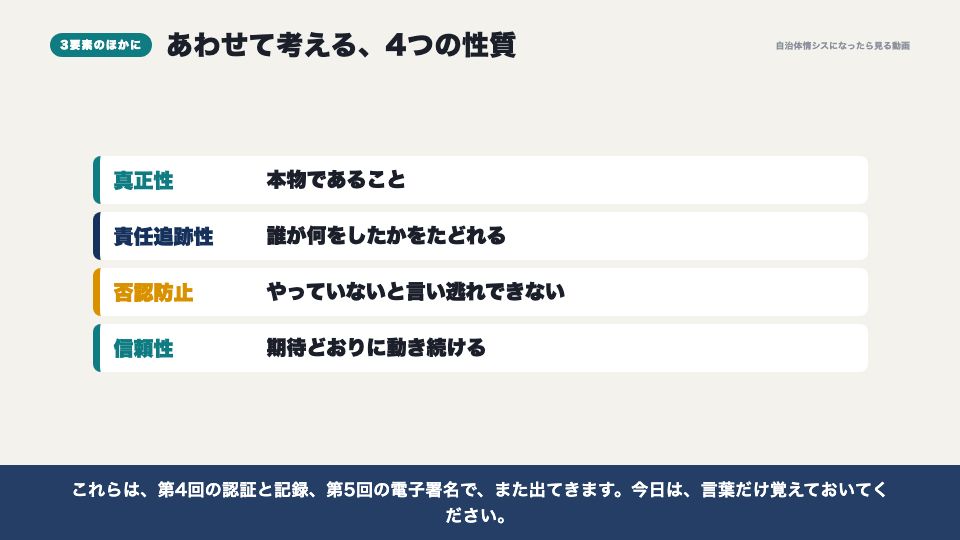
さらに、必要に応じて、ほかの性質も、あわせて考えます。真正性、責任追跡性、否認防止、信頼性です。
真正性は、そのものが本物である、ということ。責任追跡性は、誰が何をしたかを、たどれること。否認防止は、やっていないと言い逃れできないこと。信頼性は、期待どおりに動き続けること、です。
これらは、第4回の認証と記録、第5回の電子署名で、また出てきます。今日は、言葉だけ覚えておいてください。
事案を3要素で見る
この3つは、事案が起きたときに、整理するための道具にもなります。何が損なわれたのかを、3つに当てはめてみるんです。
ランサムウェアなら、ファイルが暗号化されて使えないのは、可用性。盗まれて公開されるおそれがあるのは、機密性。内容が書き換えられていれば、完全性です。1つの事案で、3つとも損なわれることがあります。
誤送信は、機密性。入力ミスは、完全性。停電は、可用性。こうして分けると、何を先に守るのか、誰に連絡するのか、が見えてきます。
総務省のガイドラインでも、情報資産は、重要度に応じて分類して、管理するとされています。区分の細かさは、団体ごとのポリシーで確かめてください。
現場でよくある誤解
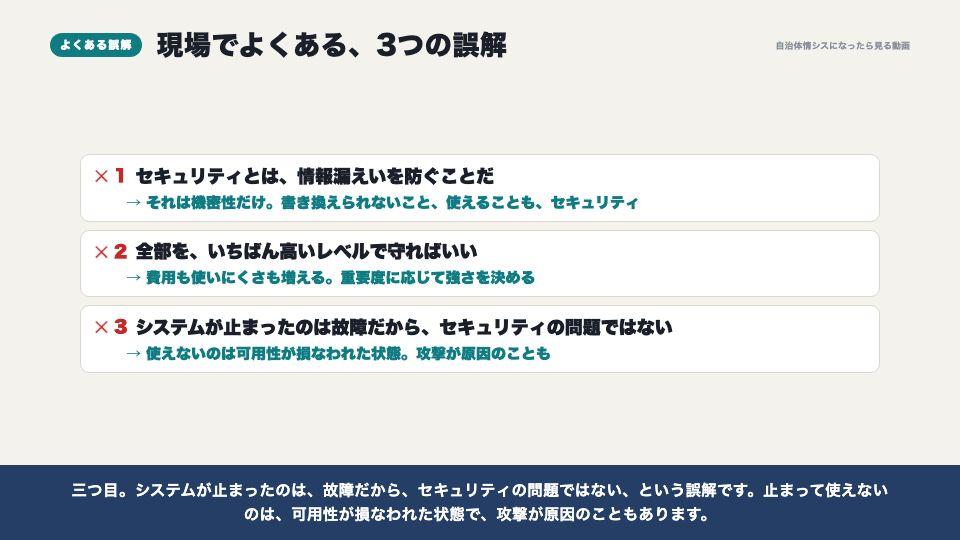
現場でよくある誤解を、3つ挙げます。
一つ目。セキュリティとは、情報漏えいを防ぐことだ、という誤解です。それは機密性だけです。書き換えられないこと、使えることも、同じように、セキュリティです。
二つ目。全部を、いちばん高いレベルで守ればいい、という誤解です。費用も、使いにくさも増えます。情報の重要度に応じて、強さを決めます。
三つ目。システムが止まったのは、故障だから、セキュリティの問題ではない、という誤解です。止まって使えないのは、可用性が損なわれた状態で、攻撃が原因のこともあります。
異動してきたら最初に確かめること
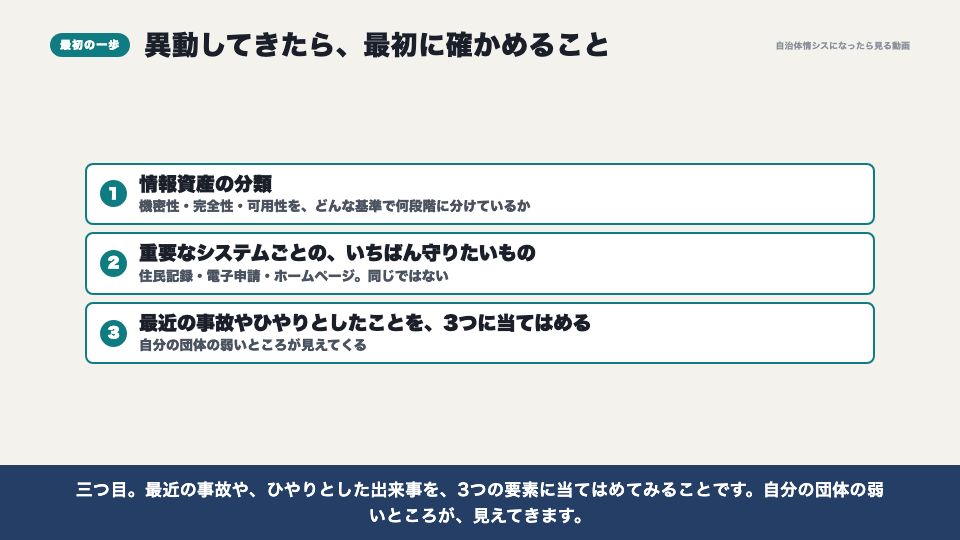
では、異動してきたら、まず何を確かめればいいでしょうか。
一つ目。自分の団体の、情報資産の分類です。機密性、完全性、可用性それぞれを、どんな基準で、いくつの段階に分けているのか。情報セキュリティポリシーに書いてあるかを、見てください。
二つ目。重要なシステムごとに、3つのうち、いちばん守りたいのはどれか、を考えてみることです。住民記録、電子申請、ホームページ。同じではないはずです。
三つ目。最近の事故や、ひやりとした出来事を、3つの要素に当てはめてみることです。自分の団体の弱いところが、見えてきます。
理解度テスト
3問です。答えを選んで、「答え合わせ」を押してください。
結果は、このブラウザに保存されます。成績ページで「ふっかつのじゅもん」を作ると、別の端末でも続きから使えます。