セキュリティ編・第7回
EPP・EDRと、セキュリティ編のふり返り
この動画は、順次公開します
ひとことで言うと
EPPは、入ってくるものを防ぐ仕組みです。EDRは、入られたあとに、見つけて対処する仕組みです。
異動してきたら、最初に確かめること
チェックは、このスマートフォンのブラウザに保存されます。
解説(テキスト版)
はじめに
情シスには、こんな相談が届きます。ウイルス対策ソフトを入れているのに、端末が感染した。どうして防げなかったんですか。
あるいは、EDRのアラートが届きました、と委託先から連絡が来る。このあと、何をすればいいんですか、と聞かれる。
今日は、端末を守る、EPPと、EDRをお話しします。そして、セキュリティ編のふり返りをします。
一言で言うと
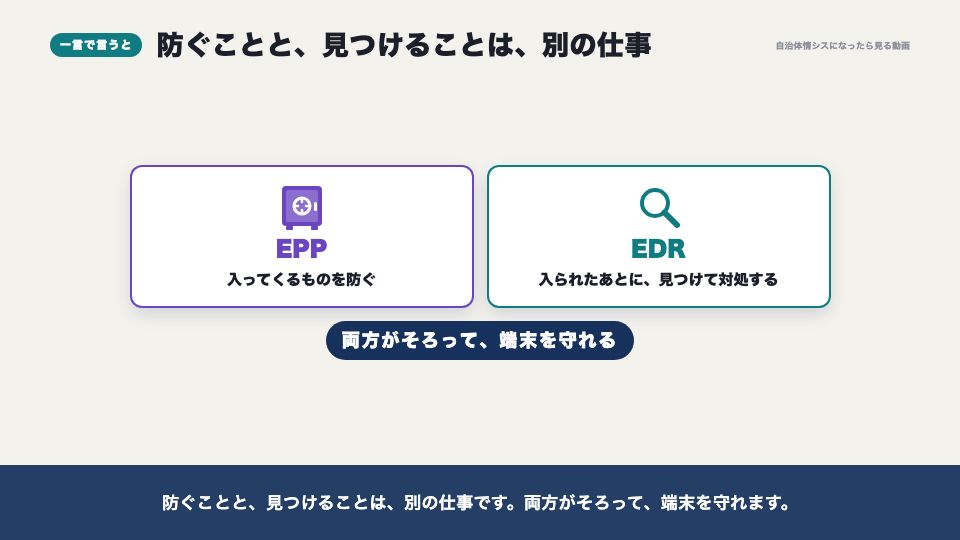
先に、一言でまとめておきます。EPPは、入ってくるものを防ぐ仕組みです。EDRは、入られたあとに、見つけて対処する仕組みです。
防ぐことと、見つけることは、別の仕事です。両方がそろって、端末を守れます。
地図のどこか
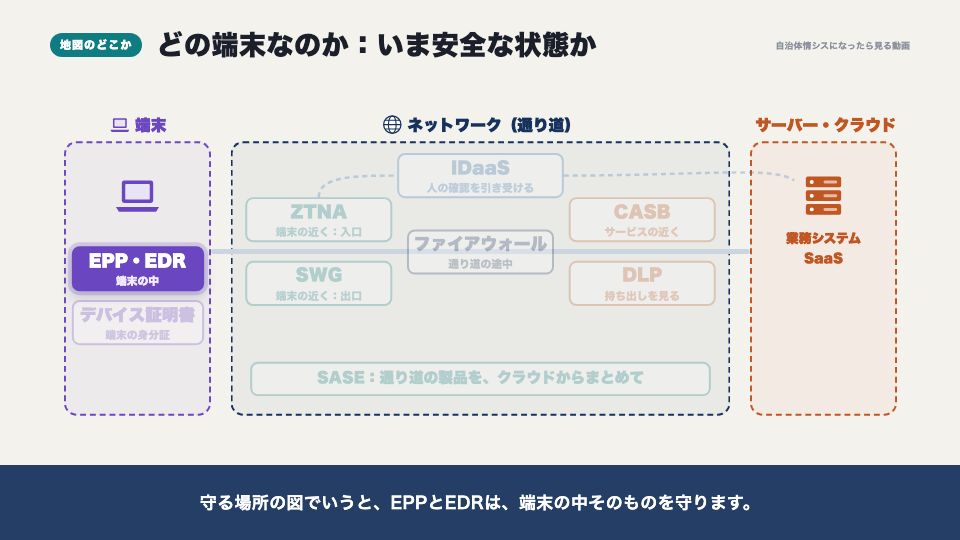
5つの問いでいうと、二つ目の、どの端末なのか、の続きです。第3回では、端末が許可されたものかを確かめました。今日は、その端末が、いま安全な状態かを見張ります。
ネットワーク編の第3回でお話しした、β'モデルの条件にあたる、端末の監視の部分でもあります。
守る場所の図でいうと、EPPとEDRは、端末の中そのものを守ります。
EPPとは
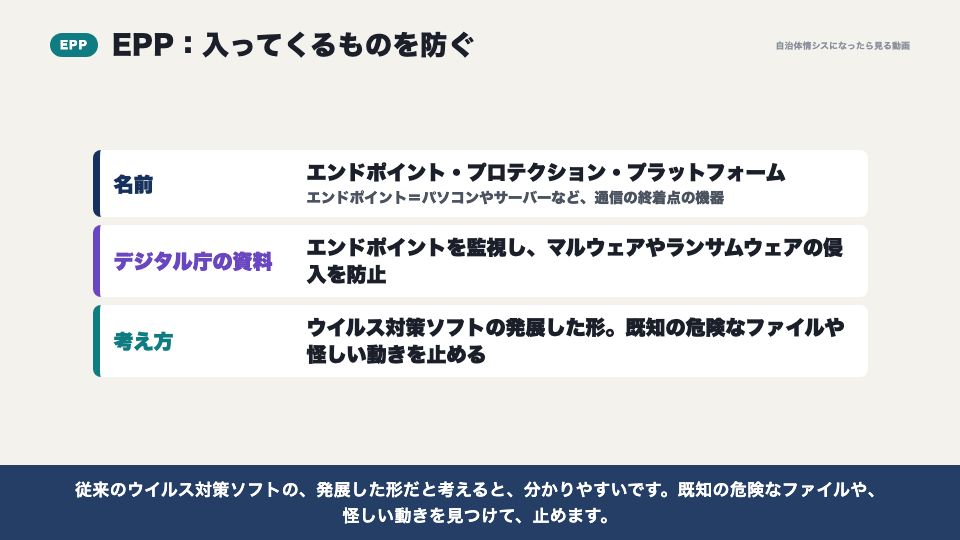
EPPは、エンドポイント・プロテクション・プラットフォーム。エンドポイントは、パソコンやサーバーなど、通信の終着点にあたる機器です。
デジタル庁の資料では、エンドポイントの監視を行い、マルウェアやランサムウェアなどの侵入を防止する、と説明されています。
従来のウイルス対策ソフトの、発展した形だと考えると、分かりやすいです。既知の危険なファイルや、怪しい動きを見つけて、止めます。
EDRとは
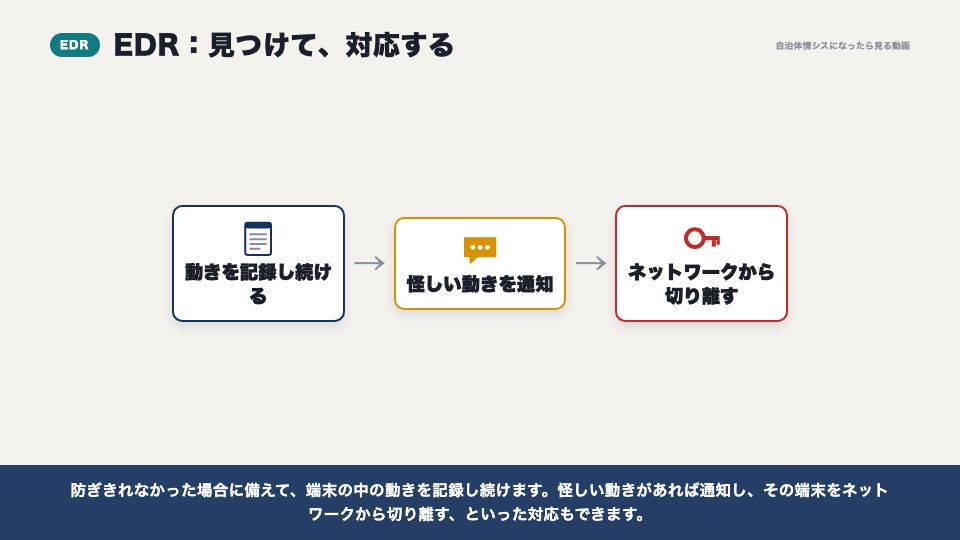
EDRは、エンドポイント・ディテクション・アンド・レスポンス。見つけて、対応する、という意味です。
デジタル庁の資料では、エンドポイントの操作や動作を監視し、サイバー攻撃を受けたことを、発見し次第、対処する、と説明されています。
防ぎきれなかった場合に備えて、端末の中の動きを記録し続けます。怪しい動きがあれば通知し、その端末をネットワークから切り離す、といった対応もできます。
運用がすべて
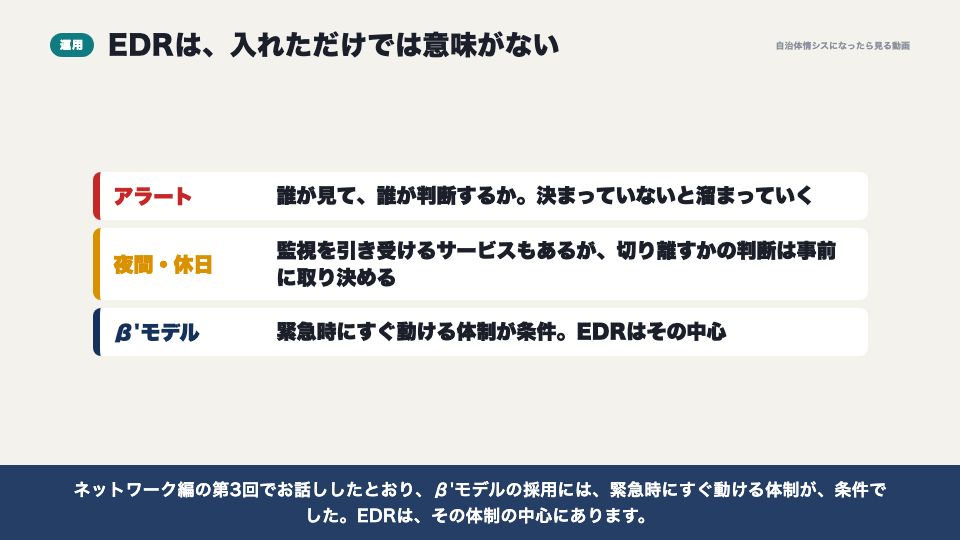
EDRは、入れただけでは、意味がありません。アラートを、誰が見て、誰が判断するのか。ここが決まっていないと、通知は、ただ溜まっていきます。
夜間や休日にも、見る人が要ります。事業者が監視を引き受けるサービスもありますが、端末を切り離すかどうかの判断は、団体と、事前に取り決めておく必要があります。
ネットワーク編の第3回でお話ししたとおり、β'モデルの採用には、緊急時にすぐ動ける体制が、条件でした。EDRは、その体制の中心にあります。
ログを集めて見る仕組み
EDRのログは、ほかの機器のログと合わせて見ると、効果が上がります。デジタル庁の資料にも、ログを集めて分析する仕組みが、観測の機能として並んでいます。
たとえば、SIEMは、さまざまな機器のログを集めて分析し、警告を出す仕組みです。SOCは、そうした監視と分析を専門に行う組織を指します。
自前で持つのが難しければ、事業者の監視サービスを使う方法もあります。ただし、責任の分け方は、契約で決めておく必要があります。
現場でよくある誤解
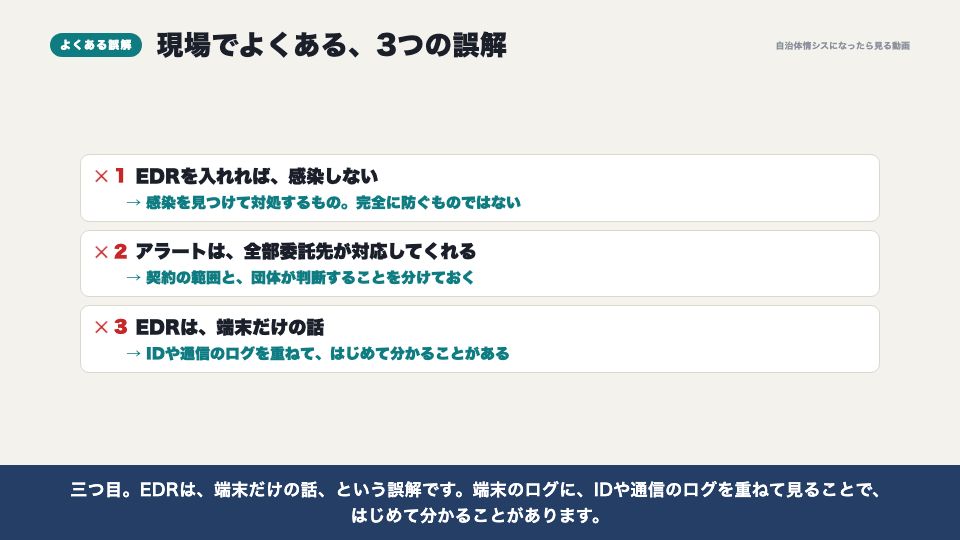
現場でよくある誤解を、3つ挙げます。
一つ目。EDRを入れれば、感染しない、という誤解です。EDRは、感染を見つけて対処するもので、完全に防ぐものではありません。
二つ目。アラートは、全部、委託先が対応してくれる、という誤解です。契約の範囲と、団体が判断することを、分けておかないと、止まります。
三つ目。EDRは、端末だけの話、という誤解です。端末のログに、IDや通信のログを重ねて見ることで、はじめて分かることがあります。
異動してきたら最初に確かめること
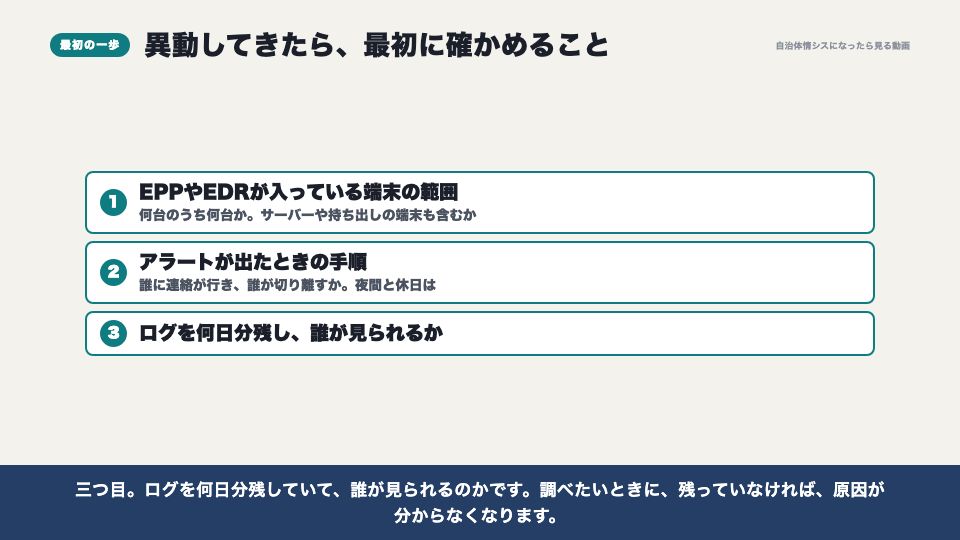
では、異動してきたら、まず何を確かめればいいでしょうか。
一つ目。EPPやEDRが入っている端末の範囲です。何台のうち何台か。サーバーや、持ち出しの端末も含まれているかを、確かめます。
二つ目。アラートが出たときの手順です。誰に連絡が行き、誰が端末を切り離すのか。夜間と休日は、どうなるのか。
三つ目。ログを何日分残していて、誰が見られるのかです。調べたいときに、残っていなければ、原因が分からなくなります。
セキュリティ編のふり返り
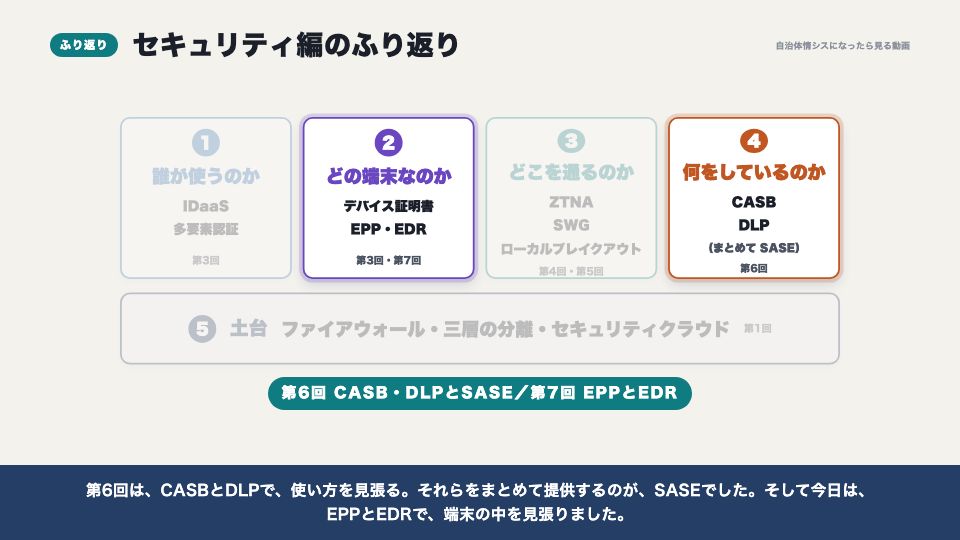
これで、セキュリティ編は最後です。ふり返ります。
第0回は、全体の地図。第1回は、土台のファイアウォール。第2回は、ゼロトラストと、IP制限は絶対ではない、という話でした。
第3回は、IDaaSとデバイス証明書で、誰が、どの端末なのかを確かめる。第4回は、ZTNAで、つなぐ範囲を絞る。第5回は、SWGとローカルブレイクアウトで、出口を見直す。
第6回は、CASBとDLPで、使い方を見張る。それらをまとめて提供するのが、SASEでした。そして今日は、EPPとEDRで、端末の中を見張りました。
最後に
ゼロトラストは、製品の名前ではなく、確かめ続ける考え方です。場所を信用せず、人と、端末と、使い方を、そのつど確かめる。
でも、土台のファイアウォールも、三層の考え方も、まだ要ります。総務省の検討会でも、将来像と、段階的な進め方を、あわせて示す、と説明されています。
自分の団体は、いま、どこまでできていて、次に何が足りないのか。5つの問いに、書き込んでみてください。
この動画が参考になったら、グッドボタンとチャンネル登録をお願いします。最後までご覧いただき、ありがとうございました。
理解度テスト
3問です。答えを選んで、「答え合わせ」を押してください。
結果は、このブラウザに保存されます。成績ページで「ふっかつのじゅもん」を作ると、別の端末でも続きから使えます。